Siber Güvenlik Başkanlığından Siber Dayanıklılık Yönetmeliği Taslağı: Kurumlara Yeni Yükümlülükler, Siber Olaylara Beş Seviyeli Müdahale
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı tarafından hazırlanan 38 sayfalık Siber Dayanıklılık Yönetmeliği Taslağı, kamu kurumlarından özel sektör kuruluşlarına, kritik altyapılardan dijital hizmet sağlayıcılarına kadar geniş bir kesimi ilgilendiren düzenlemeler içeriyor. Taslakta siber saldırıların bildirilmesi, güvenlik açıklarının giderilmesi, ulusal varlık envanteri, siber olaylara müdahale ekipleri, risk yönetimi, zorunlu güvenlik tedbirleri ve kurumların denetlenmesine ilişkin hükümler yer alıyor. Kuruluşların uyması öngörülen süreler, raporlama yükümlülükleri ve Siber Güvenlik Başkanlığının yetkileri düzenlemenin öne çıkan başlıklarını oluşturuyor.
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı tarafından hazırlanan Siber Dayanıklılık Yönetmeliği Taslağı, Türkiye'nin siber güvenlik alanındaki kurumsal yapılanmasını, risk yönetimini, saldırılara müdahale süreçlerini ve dijital altyapıların korunmasına yönelik yükümlülükleri ayrıntılı biçimde düzenliyor.
38 sayfalık taslak, 12 Mart 2025 tarihli ve 7545 sayılı Siber Güvenlik Kanunu ile 177 sayılı Cumhurbaşkanlığı Kararnamesinin ilgili hükümlerine dayanıyor.
Düzenleme, yalnızca siber saldırı gerçekleştikten sonra alınacak önlemleri değil, saldırı öncesinde risklerin belirlenmesini, güvenlik açıklarının giderilmesini, kurumların hazırlık seviyelerinin ölçülmesini ve ulusal ölçekte koordinasyon sağlanmasını da kapsıyor.
Taslak metin, henüz yürürlüğe girmiş kesin bir yönetmelik olarak değil, uygulanması öngörülen hükümleri içeren bir düzenleme taslağı olarak değerlendiriliyor.
Siber Güvenlik Yükümlülükleri Kamu ve Özel Sektörü Kapsayacak
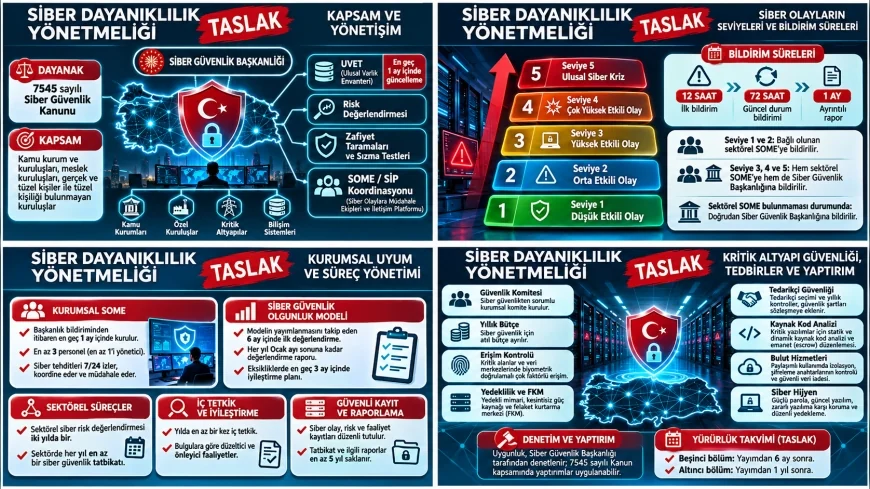
Taslağın 1 ve 2'nci maddelerine göre düzenleme; kamu kurum ve kuruluşlarını, kamu kurumu niteliğindeki meslek kuruluşlarını, gerçek ve tüzel kişileri ve tüzel kişiliği bulunmayan kuruluşları kapsıyor.
Siber uzayda varlık gösteren, faaliyet yürüten veya hizmet sunan kuruluşlar, düzenlemede belirtilen yükümlülüklerin muhatabı olabilecek.
Bununla birlikte, belirli kanunlar kapsamında yürütülen istihbari faaliyetler ile Milli İstihbarat Teşkilatı ve Türk Silahlı Kuvvetlerinin ilgili mevzuat kapsamında yürüttüğü faaliyetler yönetmeliğin kapsamı dışında tutuluyor.
Siber Güvenlik Başkanlığı Kuruluşları Risklerine Göre Sınıflandırabilecek
Taslağın 5'inci maddesi, Siber Güvenlik Başkanlığına kuruluşları faaliyet alanlarına, sundukları hizmetlere, kritiklik seviyelerine ve siber risk düzeylerine göre sınıflandırma yetkisi tanıyor.
Başkanlık, bu sınıflandırmaya bağlı olarak kuruluşlara farklı güvenlik yükümlülükleri getirebilecek.
Düzenlemede, risk yönetimi, siber olay yönetimi, tatbikat, eğitim ve raporlama yükümlülüklerinin kuruluşların risk profiline göre farklılaştırılabileceği belirtiliyor.
Başkanlık ayrıca teknolojik gelişmeler, yeni saldırı yöntemleri ve ulusal güvenlik ihtiyaçları doğrultusunda sınıflandırmaları güncelleyebilecek.
Kritik Altyapı Kuruluşlarının Belirlenmesinde Altı Temel Kriter Kullanılacak
Taslağın 6'ncı maddesinde kritik altyapıya sahip kuruluşların belirlenmesine ilişkin kriterler düzenleniyor.
Buna göre bir kuruluşun kritik altyapı kapsamında değerlendirilmesinde hizmet kesintisinin ulusal güvenlik, kamu düzeni, kamu sağlığı ve toplum üzerindeki etkisi dikkate alınacak.
Hizmetin başka bir kaynaktan sağlanıp sağlanamayacağı, diğer kritik sektörlerle bağlantısı, kesintiden etkilenecek kişi sayısı, olası can kayıpları ve ekonomik zararlar da değerlendirmeye alınacak.
Siber olayın çevresel felakete yol açma ihtimali veya uluslararası güvenliği tehdit edebilecek sonuçlar doğurması da kritik altyapı değerlendirmesinde kullanılabilecek.
Başkanlık, kuruluşların faaliyet hacmini, pazar payını, hizmet kapasitesini ve yıllık brüt satış hasılatını da dikkate alabilecek.
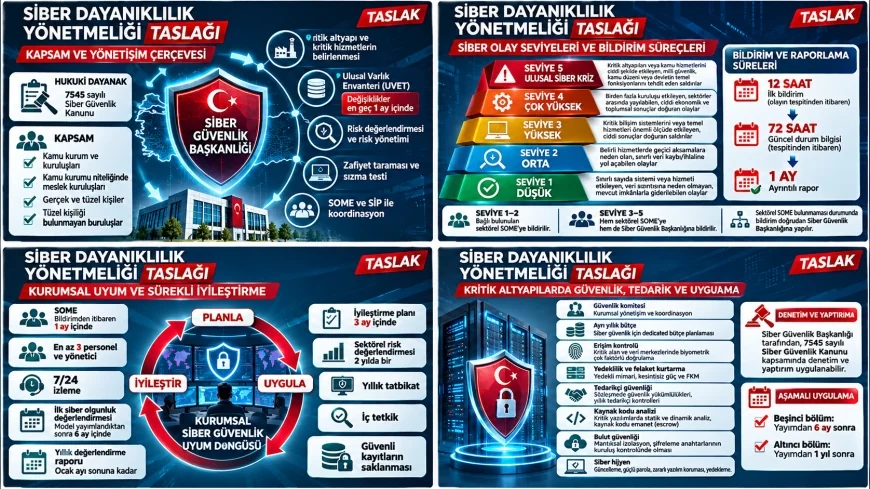
Ulusal Varlık Envanteri Veri Tabanı Kurulacak
Taslağın 7'nci maddesiyle Ulusal Varlık Envanteri Veri Tabanı (UVET) kurulması ve işletilmesi öngörülüyor.
Bu sistemde kamu kurumlarının ve kritik altyapıların bilişim varlıklarına ilişkin bilgiler tutulacak.
Veri tabanında kuruluşların kimlik bilgileri, bilişim sistemleri, operasyonel teknolojileri, veri envanterleri, ağ mimarileri, kritik hizmetleri, sistem bağımlılıkları ve varlıkların risk seviyeleri bulunacak.
Kuruluşlar, Başkanlık tarafından belirlenen format ve sürelerde envanter bilgilerini elektronik ortamda bildirecek.
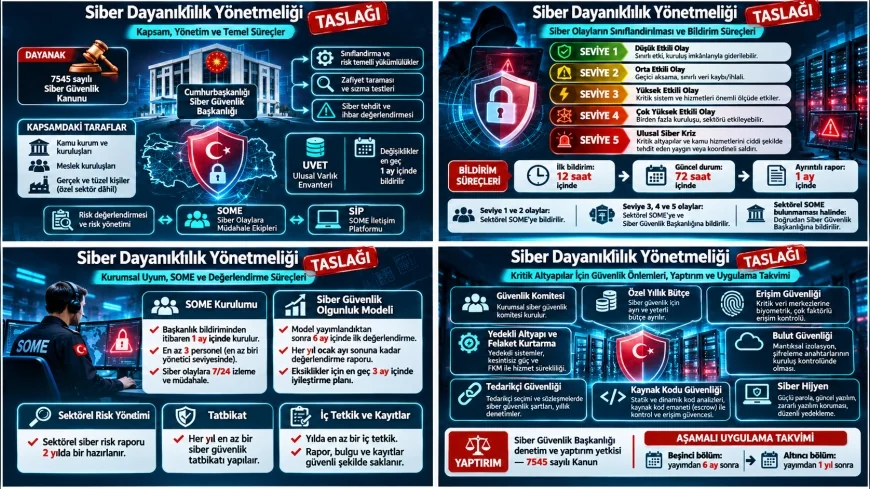
Envanter Bilgilerindeki Değişiklikler En Geç Bir Ay İçinde Bildirilecek
UVET'e kaydedilen bilgilerde değişiklik meydana gelmesi durumunda, Başkanlık tarafından aksi belirtilmedikçe değişikliklerin en geç bir ay içerisinde bildirilmesi gerekecek.
Başkanlık, kayıtların doğruluğunu kontrol etmek amacıyla ilave bilgi ve belge isteyebilecek, elektronik doğrulama yapabilecek ve gerektiğinde yerinde inceleme gerçekleştirebilecek.
UVET'te tutulan bilgiler, kanun ve ilgili mevzuatta öngörülen durumlar dışında üçüncü kişilerle paylaşılmayacak.
Yabancı Teknoloji ve Üretici Bağımlılığı Analiz Edilebilecek
Taslağın 7'nci maddesinde dikkat çeken düzenlemelerden biri de bilişim sistemlerindeki üretici bağımlılığının incelenmesine ilişkin yetki oldu.
Başkanlık, kullanılan bilişim sistemlerinin belirli üreticilere bağımlılık düzeyini analiz edebilecek.
Sistemlerin kritiklik derecelerine göre sınıflandırma yapılabilecek ve her ürün sınıfı için kabul edilebilir bağımlılık seviyeleri belirlenebilecek.
Bu kapsamda ortaya çıkan risklere karşı alınması gereken tedbirler de Başkanlık tarafından tespit edilebilecek.
Siber Güvenlik Başkanlığı Zafiyet Taraması ve Sızma Testi Yapabilecek
Taslağın 8'inci maddesine göre Başkanlık, kuruluşların bilişim sistemlerinde güvenlik açıklarını tespit etmek amacıyla zafiyet taraması ve sızma testi yapabilecek veya yaptırabilecek.
Başkanlık, açık kaynaklardan, ulusal ve uluslararası siber tehdit istihbaratından, teknik analizlerden ve siber olaylardan elde edilen bulgulardan yararlanabilecek.
Tespit edilen güvenlik açıkları risk seviyelerine göre değerlendirilecek.
Ulusal güvenlik, kamu düzeni veya kritik hizmetlerin sürekliliği açısından risk oluşturan zafiyetler ilgili kuruluşlara bildirilecek.
Güvenlik Açıkları İçin İşlemler Derhal Başlatılacak
Başkanlık tarafından güvenlik açığı bildirilen kuruluşlar, bu zafiyetin giderilmesine yönelik işlemleri derhal başlatmakla yükümlü olacak.
Yapılan ve planlanan çalışmalar, Başkanlık tarafından belirlenecek süre içerisinde bildirilecek.
Güvenlik açığının zamanında giderilememesi halinde kuruluşlar gecikmenin gerekçesini, mevcut riskleri ve uygulanacak çalışma takvimini Başkanlığa sunacak.
Başkanlık, güvenlik açıklarının izlenmesi amacıyla düzenli raporlama talep edebilecek ve kendi sistemleriyle entegre çalışan gerçek zamanlı izleme sistemleri kurulmasını isteyebilecek.
Siber Risk Yönetimi Kuruluşların Yönetim Süreçlerine Dahil Edilecek
Taslağın 9 ve 10'uncu maddelerinde siber risk yönetiminin nasıl yürütüleceği belirleniyor.
Kuruluşlar, kritik hizmetlerini, bilgi varlıklarını, ağ altyapılarını, operasyonel teknoloji sistemlerini, fiziksel tesislerini ve destekleyici süreçlerini kapsayan risk değerlendirmeleri gerçekleştirecek.
Risk yönetimi kapsamında kuruluşun kabul edebileceği risk seviyesi ve risk toleransı belirlenecek.
Bu esaslar, kuruluşun yetkili yönetim organının onayına sunulacak.
Risk değerlendirmelerinde insan kaynaklı tehditler, teknolojik eksiklikler, doğal afetler, tedarik zinciri sorunları, üçüncü taraf hizmet sağlayıcıları ve mevzuat değişiklikleri dikkate alınacak.
Her Siber Risk İçin Sorumlu Kişi ve Müdahale Planı Belirlenecek
Taslağa göre kuruluşlar, belirledikleri her risk için bir risk sahibi tanımlayacak.
Risklerin giderilmesi veya kabul edilebilir seviyeye indirilmesi amacıyla teknik ve idari tedbirler planlanacak.
Hazırlanacak risk işleme planında sorumlular, öncelikler, ihtiyaç duyulan kaynaklar, telafi edici kontroller, uygulama süreleri ve doğrulama faaliyetleri yer alacak.
Bu düzenlemeyle siber risklerin yalnızca teknik bir sorun olarak değil, kurumsal yönetimin sorumluluk alanlarından biri olarak ele alınması öngörülüyor.
Başkanlık Zararlı Yazılım Örneklerini ve Kaynak Kodlarını Talep Edebilecek
Taslağın 11'inci maddesi, zararlı yazılımların incelenmesine ilişkin yetkileri düzenliyor.
Başkanlık, zararlı yazılım analizleri kapsamında ilgili kuruluşlardan zararlı yazılım örnekleri, kaynak kodları, ağ kayıtları, sistem günlükleri, yapılandırma bilgileri ve dijital deliller isteyebilecek.
Zararlı yazılımların teknik olarak incelenmesi için analiz laboratuvarları kurulabilecek.
Elde edilen teknik bulgular, siber tehdit istihbaratı oluşturulması, erken uyarı sistemlerinin geliştirilmesi ve saldırılara müdahale kapasitesinin artırılması amacıyla kullanılabilecek.
Siber Güvenlik İhbarları İçin Yeni Değerlendirme Mekanizması Oluşturulacak
Taslağın 12'nci maddesine göre Başkanlık, siber tehditler, güvenlik açıkları, zararlı yazılımlar ve gerçekleşmesi muhtemel saldırılar hakkında yapılan ihbarları değerlendirebilecek.
İhbarlar elektronik sistemler üzerinden, yazılı olarak veya Başkanlığın belirlediği diğer yöntemlerle iletilebilecek.
Doğrulanan ihbarlar üzerine teknik inceleme başlatılabilecek, ilgili kurumlardan açıklama istenebilecek, denetim yapılabilecek veya olay müdahale süreçleri işletilebilecek.
Siber Güvenlik İhbarında Bulunanların Kimlik Bilgileri Korunacak
İhbar mekanizmasında kişisel verilerin korunmasına yönelik hükümler de bulunuyor.
Taslağa göre ihbarda bulunan kişilerin kişisel verileri ile ihbar kapsamında elde edilen bilgi, belge ve kayıtlar gizli tutulacak.
Bu bilgiler, kanunlarda açıkça öngörülen haller dışında üçüncü kişilerle paylaşılmayacak.
Başkanlık, ihbarda bulunanların kimlik bilgilerinin korunmasına yönelik teknik ve idari tedbirleri alacak.
Buna karşılık, kötü niyetle ve bilerek gerçeğe aykırı veya yanıltıcı bilgi verilerek yapılan ihbarlar hakkında ilgili mevzuat hükümleri uygulanacak.
Siber Saldırılar Beş Ayrı Seviyede Sınıflandırılacak
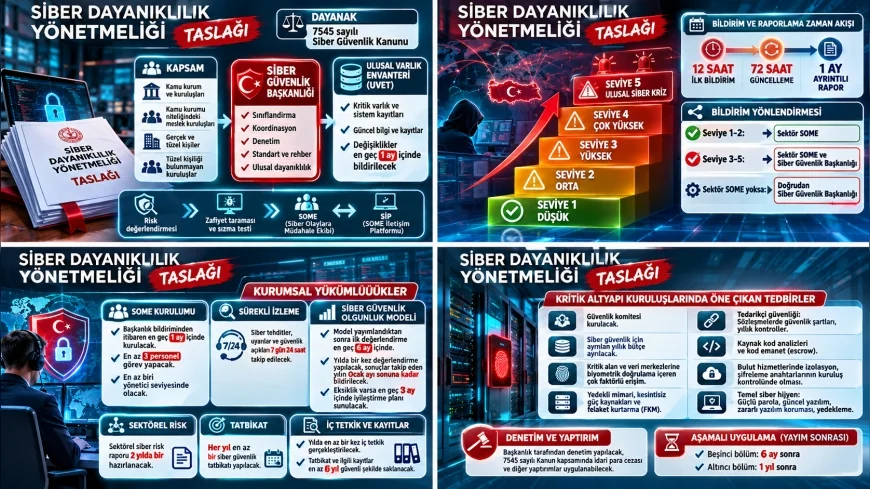
Taslağın 14'üncü maddesi, siber olayların etkilerine göre beş seviyede sınıflandırılmasını öngörüyor.
Seviye 1 – Düşük Etkili Olay: Sınırlı sayıda sistemi, kullanıcıyı veya hizmeti etkileyen, veri sızıntısına neden olmayan ve kuruluşun mevcut imkânlarıyla giderilebilen siber olayları kapsayacak.
Seviye 2 – Orta Etkili Olay: Belirli hizmetlerde geçici aksamalara neden olan, sınırlı veri kaybı veya veri ihlaline yol açabilen ancak kuruluşun temel faaliyetlerini tamamen durdurmayan olaylar bu kapsamda değerlendirilecek.
Seviye 3 – Yüksek Etkili Olay: Kritik bilişim sistemlerini veya temel hizmetleri önemli ölçüde etkileyen, veri güvenliği ve hizmet sürekliliği açısından ciddi sonuçlar doğuran saldırıları kapsayacak.
Seviye 4 – Çok Yüksek Etkili Olay: Birden fazla kuruluşu etkileyen, sektörler arasında yayılabilen veya ekonomik faaliyetler ve toplumsal yaşam üzerinde ciddi sonuçlar doğuran siber olayları ifade edecek.
Seviye 5 – Ulusal Siber Kriz: Kritik altyapıları veya kamu hizmetlerini ciddi şekilde kesintiye uğratan ya da böyle bir risk taşıyan, milli güvenlik, kamu düzeni, kamu sağlığı, ekonomik istikrar veya devletin temel fonksiyonlarını tehdit eden yaygın ya da koordineli siber saldırılar bu seviyede değerlendirilecek.
Ulusal Siber Krizlerde Özel Müdahale Planı Uygulanacak
Taslağın 15'inci maddesine göre dördüncü ve beşinci seviyedeki siber olaylar için ulusal düzeyde koordinasyon sağlanacak.
Bu kapsamda hazırlanacak Ulusal Siber Güvenlik Acil Durum ve Kriz Yönetimi Planı, ilgili kuruluşların kriz anındaki görevlerini ve operasyonel sorumluluklarını belirleyecek.
Kuruluşlar, plan kapsamında kendilerine verilen görevleri yerine getirmek ve kriz sırasında talep edilen tedbirleri gecikmeksizin uygulamakla yükümlü olacak.
Başkanlık, siber olaylara uzaktan veya yerinde müdahale edebilecek, teknik destek sağlayabilecek ve olay sonrası değerlendirme gerçekleştirebilecek.
Siber Olaylara Müdahale Ekiplerinin Kurulması Başkanlık Tarafından Belirlenecek
Taslağın 16'ncı maddesiyle Siber Olaylara Müdahale Ekiplerinin (SOME) kurulması ve faaliyetlerinin düzenlenmesi Başkanlığın yetki alanında olacak.
Başkanlık, hangi kuruluşlarda SOME kurulacağını belirleyebilecek ve bu ekiplerin faaliyetlerini denetleyebilecek.
Ekiplerin personel yetkinlikleri, teknik kapasiteleri, çalışma usulleri ve idari yapılanmaları da Başkanlık tarafından düzenlenebilecek.
SOME İletişim Platformu Resmî Bildirim Kanalı Olacak
Taslağın 17'nci maddesi, SOME İletişim Platformunun (SİP) kurulmasını öngörüyor.
SİP, Başkanlık ile siber olaylara müdahale ekipleri arasındaki resmî elektronik iletişim ve koordinasyon platformu olarak kullanılacak.
Başkanlık tarafından platform üzerinden gönderilen ve yönetmelikte belirtilen koşulları karşılayan elektronik bildirimler resmî bildirim niteliğinde olacak.
SOME'ler, siber olay bildirimlerini, güvenlik açığı bilgilerini, erken uyarıları, teknik raporları ve Başkanlık tarafından talep edilen belgeleri platform üzerinden iletecek.
Kuruluşlara Siber Güvenlik Olgunluk Değerlendirmesi Yükümlülüğü Getirilecek
Taslağın 18'inci maddesine göre Siber Güvenlik Başkanlığı, kuruluşların güvenlik kapasitelerini ölçmek amacıyla Siber Güvenlik Olgunluk Modeli yayımlayacak.
Kuruluşların faaliyet alanı, büyüklüğü ve altyapılarının kritiklik derecesi dikkate alınarak farklı olgunluk seviyeleri belirlenebilecek.
Kuruluşlar, modelin yayımlanmasını takip eden altı ay içerisinde ilk olgunluk değerlendirmelerini gerçekleştirecek.
Siber Güvenlik Olgunluk Raporları Her Yıl Ocak Ayı Sonuna Kadar Sunulacak
Kuruluşlar, siber güvenlik olgunluk değerlendirmelerini yılda bir kez yapacak.
Değerlendirme sonuçları, takip eden yılın ocak ayı sonuna kadar Siber Güvenlik Başkanlığına ve sektörel SOME'ye bildirilecek.
Başkanlık, risk seviyesi veya geçmiş siber olay kayıtları nedeniyle yeniden değerlendirme yapılmasını isteyebilecek.
Eksiklik Tespit Edilen Kuruluşlara Üç Aylık İyileştirme Planı Süresi
Siber güvenlik olgunluk değerlendirmelerinde asgari seviyenin altında kalan veya belirlenen bileşenlerde eksiklikleri bulunan kuruluşlar, iyileştirme planı hazırlayacak.
Bu planın, eksikliklerin tespit edildiği tarihten itibaren en geç üç ay içinde Başkanlığa sunulması gerekecek.
İyileştirme planında yapılacak çalışmalar, sorumlu birimler, insan kaynağı ihtiyacı, teknolojik yatırımlar, tahmini mali kaynaklar ve uygulama takvimi bulunacak.
Başkanlık Kurumlardan Log Kayıtları ve Teknik Belgeler İsteyebilecek
Taslağın 19'uncu maddesi, Siber Güvenlik Başkanlığının bilgi ve belge talep etme yetkilerini düzenliyor.
Başkanlık; siber risklerin değerlendirilmesi, olayların incelenmesi, denetim, gözetim, uygunluk değerlendirmesi ve sertifikasyon faaliyetleri kapsamında kuruluşlardan bilgi, belge, veri, log kaydı, teknik doküman, varlık envanteri ve yapılandırma bilgileri talep edebilecek.
Başkanlık ayrıca elektronik sistemler üzerinden yerinde veya uzaktan erişim sağlanmasını isteyebilecek.
Kuruluşlar, talep edilen bilgi ve belgeleri belirlenen süre içerisinde eksiksiz, doğru, güncel ve istenen formatta sunmakla yükümlü olacak.
Kurumlar Kendi Mevzuatlarını Gerekçe Göstererek Bilgi Vermekten Kaçınamayacak
Taslağın 19'uncu maddesinin dördüncü fıkrasında, bilgi ve belge taleplerine ilişkin önemli bir hüküm yer alıyor.
Düzenlemede, “Taraflar, kendi mevzuatındaki hükümleri gerekçe göstermek suretiyle talebin yerine getirilmesinden kaçınamazlar.” ifadesi kullanılıyor.
Talep edilen bilgi ve belgelerin süresinde sunulmaması, eksik veya gerçeğe aykırı verilmesi durumunda Siber Güvenlik Kanunu ve ilgili mevzuat hükümleri uygulanacak.
Sektörel Siber Olaylara Müdahale Ekipleri Kurulacak
Taslağın 21'inci maddesi, kritik altyapı sektörlerinde düzenleyici ve denetleyici faaliyet yürüten kamu kurumlarında sektörel SOME kurulmasını öngörüyor.
Sektörel SOME kurulacak kamu kurumları ve faaliyet alanları Siber Güvenlik Başkanlığı tarafından belirlenecek.
Bu ekiplerde en az bir daire başkanı seviyesinde personel bulunacak ve görev alacak personelin yetkinlik bilgileri Başkanlığa iletilecek.
Sektörel SOME personeli için güvenlik soruşturması ve arşiv araştırması yaptırılacak.
Sektörel SOME'ler Yedi Gün Yirmi Dört Saat Ulaşılabilir Olacak
Sektörel SOME'lerin kesintisiz ulaşılabilir iletişim bilgileri Başkanlık ve kurumsal SOME'lerle paylaşılacak.
İletişim bilgilerinde değişiklik olması halinde gerekli güncelleme üç iş günü içerisinde SİP üzerinden yapılacak.
Sektörel SOME'ler, faaliyetlerini Başkanlığın koordinasyonunda yürütecek.
Kritik Altyapı Kuruluşları Her Yıl Yeniden Değerlendirilecek
Taslağın 22'nci maddesine göre sektörel SOME'ler, faaliyet alanlarındaki kuruluşların kritik altyapı kapsamında olup olmadığını değerlendirecek.
Değerlendirme sonuçları her yıl mayıs ayı sonuna kadar Başkanlığa bildirilecek.
Yeni faaliyete başlayan kuruluşlar için değerlendirme, faaliyete başlama tarihinden itibaren bir ay içinde yapılacak.
Kuruluşların resmî iletişim bilgileri veya konumlarında meydana gelen değişiklikler ise beş iş günü içerisinde Başkanlığa bildirilecek.
Sektörel Siber Risk Raporları İki Yılda Bir Hazırlanacak
Sektörel SOME'ler, faaliyet gösterdikleri sektördeki kurumsal riskleri dikkate alarak iki yılda bir sektörel siber risk yönetim süreci yürütecek.
Hazırlanan rapor, ilgili yılın mayıs ayı sonuna kadar Başkanlıkla paylaşılacak.
Risk değerlendirmelerinde kritik hizmetler, sistem bağımlılıkları, güvenlik açıkları ve sektörün karşı karşıya bulunduğu tehditler dikkate alınacak.
Sektörlerde Her Yıl En Az Bir Siber Güvenlik Tatbikatı Yapılacak
Taslağın 22'nci maddesi, sektörel SOME'lere yılda en az bir kez siber güvenlik tatbikatı gerçekleştirme görevi veriyor.
Tatbikatlarda siber saldırılara hazırlık seviyesi, saldırıların tespit edilmesi, müdahale yetenekleri ve karar alma süreçleri test edilecek.
Tatbikatlar canlı sistem senaryoları, simülasyonlar veya masa başı uygulamalar şeklinde gerçekleştirilebilecek.
Sonuçlar analiz edilerek kurumsal ve sektörel düzeyde giderilmesi gereken eksiklikler belirlenecek.
Kurumsal SOME Kurulması İçin Bir Aylık Süre Öngörülüyor
Taslağın 23'üncü maddesine göre kurumsal SOME kurma yükümlülüğü bulunan kuruluşlar, Başkanlığın bildiriminden itibaren bir ay içerisinde ekiplerini oluşturacak.
Kurumsal SOME'nin kurulduğu, Başkanlığa ve ilgili sektörel SOME'ye bildirilecek.
Kurumsal SOME'lerde En Az Üç Personel Görev Yapacak
Kurumsal SOME'ler, bilgi güvenliği veya siber güvenlik alanında uzmanlaşmış en az üç kişiden oluşacak.
Personelden en az biri yönetici seviyesinde bulunacak.
Ekiplerin personel sayısı ve teknik kapasitesi belirlenirken kuruluşun büyüklüğü, kritiklik derecesi, bilişim sistemlerinin yaygınlığı ve risk profili dikkate alınacak.
Taslakta aynı kişinin birden fazla kurumsal SOME'de görev alabileceği de belirtiliyor.
Kurumsal SOME'ler Siber Tehditleri Kesintisiz Takip Edecek
Taslağın 24'üncü maddesi, kurumsal SOME'lere Başkanlık ve sektörel SOME tarafından yayımlanan uyarıları, alarmları ve güvenlik açığı bildirimlerini yedi gün yirmi dört saat takip etme yükümlülüğü getiriyor.
Kurumsal SOME'ler, saldırıların önlenmesi, güvenlik açıklarının giderilmesi ve olaylara müdahale edilmesi için gerekli koordinasyonu sağlayacak.
Siber saldırı sırasında kuruluşun müdahale kapasitesinin yetersiz kalması durumunda sektörel SOME'den veya Başkanlıktan teknik destek istenebilecek.
Siber Saldırılarda Suç Unsuru Tespit Edilirse Adli Makamlara Bildirim Yapılacak
Kurumsal SOME'ler, siber olaylara müdahale sırasında suç teşkil eden bir durumla karşılaşmaları halinde dijital delillerin bütünlüğünü koruyacak.
Olay, gecikmeksizin yetkili adli makamlara, kolluk kuvvetlerine, sektörel SOME'ye ve Siber Güvenlik Başkanlığına bildirilecek.
Kurumsal SOME personelinin görevleri nedeniyle elde ettikleri bilgi ve belgeler bakımından sır saklama yükümlülüğü bulunacak.
Bu yükümlülük, personelin görevi sona erdikten sonra da süresiz devam edecek.
Vatandaşlar ve Dijital Hizmet Sunan Kuruluşlar İçin Temel Siber Güvenlik Kuralları Belirlenecek
Taslağın 26'ncı maddesinde temel siber hijyen yükümlülükleri düzenleniyor.
Buna göre bilişim sistemlerinde, kablosuz ağlarda ve dijital hesaplarda güçlü parolalar kullanılacak. Parolalar, tek kullanımlık doğrulama kodları ve erişim bilgileri üçüncü kişilerle paylaşılmayacak.
Bilgisayarlarda zararlı yazılımlara karşı koruma tedbirleri alınacak. Uygulamalar resmî üretici kaynaklarından veya uygulama mağazalarından yüklenecek.
İşletim sistemleri ve yazılımların güncel sürümleri kullanılacak. Kritik kişisel ve kurumsal veriler, imkânlar ölçüsünde düzenli aralıklarla yedeklenecek.
E-Ticaret Siteleri ve Dijital Platformlarda Kullanıcı Doğrulaması Yapılacak
Kamuya açık internet siteleri, e-ticaret platformları ve dijital uygulamalar üzerinden hizmet sunan kuruluşlar, kullanıcı kayıt ve üyelik işlemlerinde e-posta veya kısa mesaj gibi doğrulama yöntemlerini uygulayacak.
Kullanıcı oturumlarının belirli bir hareketsizlik süresinin ardından otomatik olarak kapatılması sağlanacak.
İnternet siteleri ve uygulamalarda yetkisiz komutların veya veri tabanı sorgularının çalıştırılmasını engelleyecek temel güvenlik tedbirleri alınacak.
Parola, kimlik ve hesap bilgilerinin internet adresleri üzerinden açık metin halinde iletilmesini önleyici önlemler uygulanacak.
Temel Siber Güvenlik Önlemlerinin İhlalinde Yaptırım Uygulanabilecek
Taslağın 26'ncı maddesinde gerçek kişiler ile kurumsal SOME kurma yükümlülüğü bulunmayan taraflara ilişkin yaptırım hükmü de yer alıyor.
Temel siber hijyen yükümlülüklerine aykırılığın kritik altyapılara yönelik siber saldırı veya olaylarda kullanılmasına imkân sağladığının tespit edilmesi halinde, fiilin niteliği ve doğurduğu riskler dikkate alınarak kanunda ve ilgili mevzuatta öngörülen yaptırımlar uygulanabilecek.
Siber Olaylar ve Şüpheli Durumlar Gecikmeksizin Bildirilecek
Taslağın 27'nci maddesine göre düzenleme kapsamındaki taraflar, etkilendikleri veya haberdar oldukları siber olayları, olası ihlalleri ve şüpheli durumları gecikmeksizin Siber Güvenlik Başkanlığına bildirecek.
Bildirimler, Başkanlığın belirleyeceği usul ve formatta yapılacak.
Bildirimlerde paylaşılan ticari, kişisel ve teknik veriler gizli tutulacak ve amacı dışında kullanılamayacak.
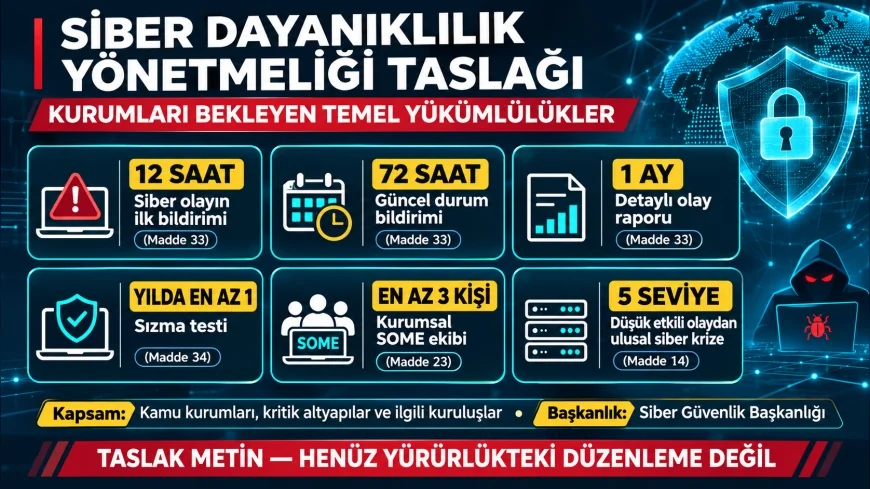
Siber Saldırılarda İlk Bildirim İçin 12 Saatlik Süre
Taslağın 33'üncü maddesinde siber olayların bildirim süreleri ayrıntılı olarak düzenleniyor.
Buna göre birinci ve ikinci seviyedeki siber olaylar, tespit edilmelerinden itibaren en geç 12 saat içinde bağlı bulunulan sektörel SOME'ye bildirilecek.
Üçüncü, dördüncü ve beşinci seviyedeki olaylar ise aynı süre içerisinde hem sektörel SOME'ye hem de Siber Güvenlik Başkanlığına iletilecek.
Sektörel SOME bulunmaması durumunda bildirim doğrudan Başkanlığa yapılacak.
Siber Olayın Güncel Durumu 72 Saat İçinde Raporlanacak
Taslağın 33'üncü maddesi uyarınca kuruluşlar, siber olayın tespit edilmesinden itibaren en geç 72 saat içerisinde güncel durum bilgilerini bildirecek.
Bu bildirimde olayın güncel durumu, ilk değerlendirme sonuçları, tespit edilen tehdit göstergeleri ve alınan güvenlik önlemleri yer alacak.
Bildirimler, olayın sınıflandırıldığı seviyeye göre ilgili sektörel SOME'ye veya Başkanlığa yapılacak.
Kritik Altyapı Kuruluşları Her Yıl Siber Güvenlik Tatbikatı Gerçekleştirecek
Taslağın 67'nci maddesine göre kritik altyapıya sahip kuruluşlar, siber saldırılara karşı hazırlık ve olgunluk seviyelerini ölçmek amacıyla yılda en az bir kez siber tatbikat gerçekleştirecek.
Tatbikat senaryoları insan kaynağını, operasyonel süreçleri, tedarikçi ilişkilerini, teknolojik sistemleri ve diğer bağımlılıkları kapsayacak.
Tatbikatlarda siber kriz ve felaket durumları için belirlenen hedef kurtarma süreleri ile veri kaybı toleransları test edilecek.
Tespit edilen eksikliklere göre kriz yönetimi ve felaket kurtarma planları güncellenecek.
Siber Tatbikat Raporları En Az Beş Yıl Saklanacak
Kritik altyapı kuruluşlarının gerçekleştirdiği siber tatbikatların sonuçları resmî rapor haline getirilecek.
Tatbikatlarda uygulanan senaryolar, test kanıtları ve elde edilen sonuçlar en az beş yıl süreyle güvenli ortamlarda saklanacak.
Kritik Veri Merkezlerine Girişte Biyometrik Doğrulama Kullanılacak
Taslağın 68'inci maddesi, kritik altyapı kuruluşlarının fiziksel güvenlik tedbirlerini de düzenliyor.
Buna göre kritik alanlara, veri merkezlerine ve felaket kurtarma merkezlerine fiziksel erişimlerde biyometrik doğrulama içeren çok faktörlü erişim kontrol sistemleri kullanılacak.
Veri merkezlerinde elektrik, mekanik sistemler ve veri iletişim altyapısı yedekli mimariyle kurulacak.
Şebeke arızalarında sistemlerin kesintisiz çalışması için tam yedekli kesintisiz güç kaynakları ve jeneratör altyapısı bulundurulacak.
Kritik bilişim sistemlerinin bulunduğu alanlar, kamuya açık alanlardan ve yükleme-depolama bölümlerinden fiziksel olarak ayrılacak.
Üçüncü tarafların kritik alanlara zorunlu erişimleri yetkili personel refakatinde gerçekleştirilecek.
Siber Güvenlik Yükümlülüklerine Uymayanlara İdari Para Cezası Uygulanabilecek
Taslağın 74'üncü maddesi, denetim ve yaptırımlara ilişkin hükümleri içeriyor.
Maddede, “Başkanlık, bu Yönetmelik kapsamında yer alan tarafların yükümlülüklerini yerine getirip getirmediğini re’sen veya şikâyet üzerine denetler veya denetlettirir.” hükmüne yer veriliyor.
Yükümlülüklere aykırı hareket ettiği tespit edilen taraflar hakkında 7545 sayılı Siber Güvenlik Kanunu'nun 16 ve 17'nci maddeleri ile diğer mevzuat hükümleri kapsamında idari para cezaları, diğer yaptırımlar ve tedbirler uygulanabilecek.
Taslağın bu maddesinde ayrıca bağımsız bir para cezası tarifesi belirtilmiyor.
Yeni Yükümlülükler İçin Bir Yıllık Geçiş Süresi Öngörülüyor
Taslağın geçici birinci maddesine göre beşinci bölüm kapsamındaki kuruluşların altıncı bölüm kapsamına alınmaları halinde, altıncı bölümdeki yükümlülükleri yerine getirmeleri için bir yıllık süre tanınacak.
Geçici ikinci madde ise kamu kurum ve kuruluşlarının 71'inci maddenin ikinci fıkrası kapsamındaki belgelendirme yükümlülüğünü bir yıl içerisinde yerine getirmesini öngörüyor.
Yönetmeliğin Bazı Hükümleri Altı Ay, Bazıları Bir Yıl Sonra Yürürlüğe Girecek
Taslağın 75'inci maddesinde düzenlemenin yürürlüğe giriş takvimi belirleniyor.
Buna göre yönetmeliğin beşinci bölümünün yayımlanmasından altı ay sonra, altıncı bölümünün ise yayımlanmasından bir yıl sonra yürürlüğe girmesi öngörülüyor.
Diğer maddelerin yayımlandıkları tarihte yürürlüğe girmesi planlanıyor.
Taslağın 76'ncı maddesinde ise yönetmelik hükümlerinin Siber Güvenlik Başkanı tarafından yürütüleceği belirtiliyor.