Dünya Genelinde Kritik Alarm: Milyonlarca Sistemi İlgilendiren Tehlike Ortaya Çıktı
Dünya genelinde milyonlarca internet sitesi ve uygulamanın altyapısında kullanılan PHP yazılımında iki kritik güvenlik açığı tespit edildi. Uzaktan kod çalıştırma riski taşıyan açıkların ardından acil güncelleme kararı alınırken, siber güvenlik uzmanlarından kurumlara ve sistem yöneticilerine önemli uyarılar geldi.
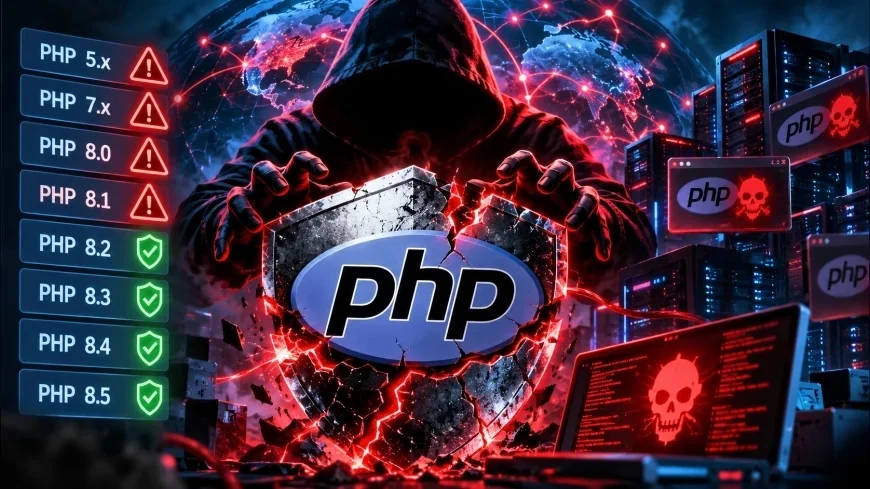
Dünya genelinde yaygın olarak kullanılan PHP yazılımında ortaya çıkan iki kritik güvenlik açığı, siber güvenlik gündeminin öncelikli konuları arasına girdi. PHP2Shell olarak adlandırılan açıkların, saldırganların savunmasız sunucularda uzaktan kod çalıştırmasına imkân sağlayabileceği bildirildi.
Kritik Açıklardan Sonra Acil Karar
Siber güvenlik şirketi watchTowr tarafından gündeme getirilen CVE-2026-109618 ve CVE-2026-109619 numaralı güvenlik açıkları, CVSS 4.0 ölçeğinde 9,2 puanla değerlendirildi.
PHP güvenlik ekibi, gelişmelerin ardından 21 Ekim 2026 tarihinde olağan takvim dışında güvenlik güncellemesi yayımlanacağını duyurdu.
PHP tarafından yapılan açıklamada, "Güvenlik açıklarından herhangi birinin ayrıntılarının kamuoyuna açıklanması veya aktif istismar edildiğine ilişkin kanıt ortaya çıkması durumunda güncelleme daha erken yayımlanabilir." ifadelerine yer verildi.
Yüz Binlerce Sunucu İçin Dikkat Çeken Veri
Siber güvenlik şirketi Mallory'nin araştırmasına göre, internete açık yaklaşık 884 bin sunucunun PHP 8.1 veya daha eski sürümleri kullandığını bildiren sürüm bilgilerine sahip olduğu belirlendi.
Araştırmacılar, bu verilerin sistemlerin kesin olarak güvenlik açığından etkilendiği anlamına gelmediğini vurguladı.
PHP 8.1 ve daha eski sürümlerin resmî destek kapsamı dışında bulunması ise güvenlik güncellemesi alamayan sistemlere yönelik endişeleri artırdı.
Uzmanlardan Kritik Uyarı
Avrupa Birliği Bilgisayar Acil Müdahale Ekibi CERT-EU, güvenlik güncellemesi uygulanamayan sistemlere ilişkin yaptığı açıklamada, "Bir düzeltme kullanıma sunulana kadar internete açık uygulamaları genel ağlardan izole etmeyi değerlendirin." uyarısında bulundu.
Siber güvenlik uzmanları, PHP kullanan kurumların sistemlerini kontrol etmelerini, desteklenen sürümlere geçmelerini ve yayımlanan güvenlik yamalarını gecikmeden uygulamalarını önerdi.