BBC, CNN, Zoom ve Salesforce Dahil 178 Büyük Markanın İnternet Sitelerine Siber Saldırı
Siber güvenlik araştırmacıları, Optimizely üzerinden yayılan zararlı JavaScript kodlarının BBC, CNN, Zoom, Salesforce ve GitLab dahil 178 kuruluşun internet sitelerini etkilediğini ortaya çıkardı. Kullanıcıların kredi kartı bilgilerini, kripto para işlemlerini ve tarayıcı verilerini hedef alan saldırıda yaklaşık 7 bin 40 dolarlık kripto para hırsızlığı doğrulandı. Araştırmacılar, saldırının iPhone ve iPad kullanıcılarını da hedef aldığını bildirdi.
Siber güvenlik araştırmacıları, dünya çapında faaliyet gösteren 178 büyük kuruluşun internet sitesini etkileyen geniş çaplı bir yazılım tedarik zinciri saldırısını ortaya çıkardı. Report URI tarafından tespit edilen saldırıda, Optimizely aracılığıyla dağıtılan zararlı JavaScript kodlarının kullanıcıların finansal bilgilerini ve kişisel verilerini ele geçirmek amacıyla kullanıldığı belirlendi.
Saldırıdan etkilenen kuruluşlar arasında BBC, CNN, Zoom, Salesforce, GitLab, HSBC, IKEA, Equifax, Ledger ve Air France-KLM gibi uluslararası markaların bulunduğu bildirildi.
178 Kuruluşun İnternet Sitesi Hedef Alındı
Report URI araştırmacılarının incelemelerine göre saldırganlar, internet sitelerinde kullanılan Optimizely bağlantılı JavaScript kodları üzerinden zararlı yazılım dağıttı.
Saldırının, tek bir yazılım veya hizmet üzerinden çok sayıda kuruluşun dijital altyapısını etkileyebilen tedarik zinciri saldırısı niteliği taşıdığı belirtildi.
Araştırmacılar, zararlı kodların farklı sektörlerde faaliyet gösteren kuruluşların internet sitelerine ulaşabildiğini ve kullanıcıların tarayıcıları üzerinden çeşitli veri hırsızlığı faaliyetleri gerçekleştirebildiğini ortaya koydu.
Kredi Kartı Bilgileri ve Kripto Para Cüzdanları Hedefte
Saldırıda kullanılan zararlı JavaScript kodlarının, kullanıcıların ödeme kartı bilgilerini ele geçirebilecek özelliklere sahip olduğu tespit edildi.
Araştırmacılar, kötü amaçlı yazılımın kripto para işlemlerini de hedef aldığını belirledi. Zararlı kodun, kullanıcıların işlem sırasında kullandığı kripto para cüzdan adreslerini saldırganlara ait adreslerle değiştirebildiği bildirildi.
Bu yöntemle kullanıcıların göndermek istediği kripto varlıkların farklı cüzdanlara yönlendirilmesinin amaçlandığı kaydedildi.
Tarayıcı Çerezleri ve Ekran Görüntüleri Toplandı
Siber saldırının yalnızca finansal bilgilerle sınırlı kalmadığı ortaya çıktı.
Report URI araştırmacıları, zararlı yazılımın tarayıcı çerezlerini toplayabildiğini ve kullanıcıların ekran görüntülerini elde edebildiğini belirledi.
Söz konusu özelliklerin, kullanıcıların çevrim içi oturumlarına ve tarayıcılarında bulunan hassas bilgilere yönelik risk oluşturduğu ifade edildi.
iPhone ve iPad Kullanıcılarına Yönelik İstismar Girişimi
Saldırının dikkat çeken bir diğer boyutunu Apple cihazlarına yönelik girişimler oluşturdu.
Araştırmacılar, zararlı kodların güvenlik açıkları bulunan iPhone ve iPad cihazlarına Coruna ve DarkSword adlı istismar araç setlerini ulaştırmaya çalıştığını tespit etti.
Bu girişimlerin, güvenlik açıklarından yararlanılarak mobil cihazların hedef alınmasını amaçladığı belirtildi. Ancak söz konusu araçların kaç cihaza başarıyla ulaştığına ilişkin doğrulanmış bir sayı paylaşılmadı.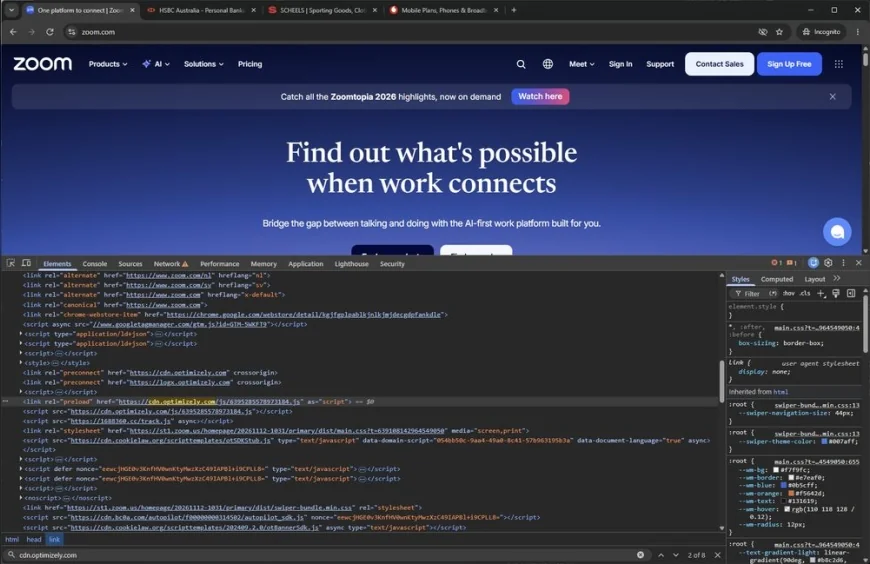
Yaklaşık 7 Bin 40 Dolarlık Kripto Para Hırsızlığı Doğrulandı
Report URI tarafından yürütülen incelemelerde, saldırıyla bağlantılı yaklaşık 7 bin 40 dolarlık kripto para hırsızlığı doğrulandı.
Araştırmacıların tespit ettiği bu tutarın, doğrulanabilen kripto para kayıplarını yansıttığı bildirildi. Ödeme kartı bilgilerinin ele geçirilmesi veya diğer veri hırsızlığı faaliyetlerinden kaynaklanabilecek toplam zarara ilişkin ise kesin bir rakam açıklanmadı.
Zararlı Kodların Büyük Bölümü Temizlendi
Siber güvenlik araştırmacıları, saldırının ortaya çıkarılmasının ardından etkilenen internet sitelerindeki zararlı JavaScript kodlarının büyük bölümünün kaldırıldığını bildirdi.
Bununla birlikte saldırganların Optimizely üzerinden dağıtılan kodlara ilk olarak nasıl erişim sağladığı henüz belirlenemedi.
Araştırmacıların bulguları, üçüncü taraf yazılım bileşenleri üzerinden gerçekleştirilen saldırıların aynı anda çok sayıda kuruluşu ve bu kuruluşların internet sitelerini ziyaret eden kullanıcıları etkileyebildiğini ortaya koydu.